在軟件開發(fā)過程中,用戶總會有各種意想不到的操作行為,這些行為可能導(dǎo)致系統(tǒng)崩潰、數(shù)據(jù)丟失或安全風(fēng)險。作為一名經(jīng)驗豐富的測試工程師(測試鴨),我總結(jié)了開發(fā)中必須防范的用戶騷操作,助力團隊提升系統(tǒng)穩(wěn)定性和用戶體驗。以下是關(guān)鍵
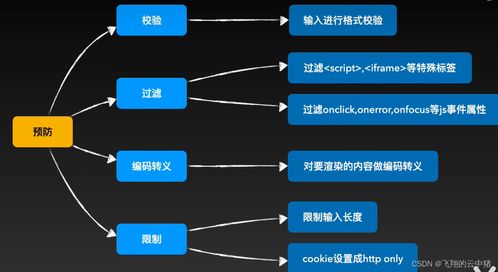
- 輸入惡意數(shù)據(jù):用戶可能在表單中輸入超長字符串、特殊字符、SQL注入代碼或腳本(如XSS攻擊)。開發(fā)需進行嚴格的輸入驗證和過濾,防止數(shù)據(jù)庫被篡改或前端頁面被破壞。
- 重復(fù)提交請求:用戶在短時間內(nèi)多次點擊提交按鈕,可能導(dǎo)致重復(fù)訂單、數(shù)據(jù)不一致或服務(wù)器過載。解決方案包括添加防重復(fù)提交機制(如令牌驗證)和前端按鈕禁用。
- 繞過前端驗證:用戶通過瀏覽器開發(fā)者工具修改HTML或JavaScript,跳過前端檢查直接發(fā)送非法請求。后端必須進行二次驗證,確保數(shù)據(jù)合法性。
- 非法文件上傳:用戶嘗試上傳惡意文件(如可執(zhí)行文件、超大文件或病毒),可能危害服務(wù)器安全。系統(tǒng)需限制文件類型、大小,并進行掃描處理。
- 會話劫持與越權(quán)訪問:用戶通過竊取Cookie或修改URL參數(shù),訪問未授權(quán)資源。開發(fā)應(yīng)強化身份驗證、使用HTTPS加密,并實施權(quán)限控制。
- 極端操作組合:用戶同時進行多任務(wù)操作(如快速切換頁面、并發(fā)請求),可能引發(fā)競態(tài)條件或內(nèi)存泄漏。測試需模擬高并發(fā)場景,優(yōu)化代碼邏輯。
- 利用系統(tǒng)漏洞:用戶探測并利用未處理的錯誤(如空指針異常),導(dǎo)致系統(tǒng)崩潰。開發(fā)應(yīng)完善異常處理機制,并記錄日志用于監(jiān)控。
開發(fā)中需以‘用戶永遠不按常理出牌’為原則,通過全面測試和防御性編程,堵住這些騷操作的漏洞。測試鴨建議:自動化測試、安全審計和用戶行為分析是關(guān)鍵步驟,確保軟件健壯性。